Security-Awareness, die Ihr Betriebsrat freigibt und Ihr Versicherer anerkennt.
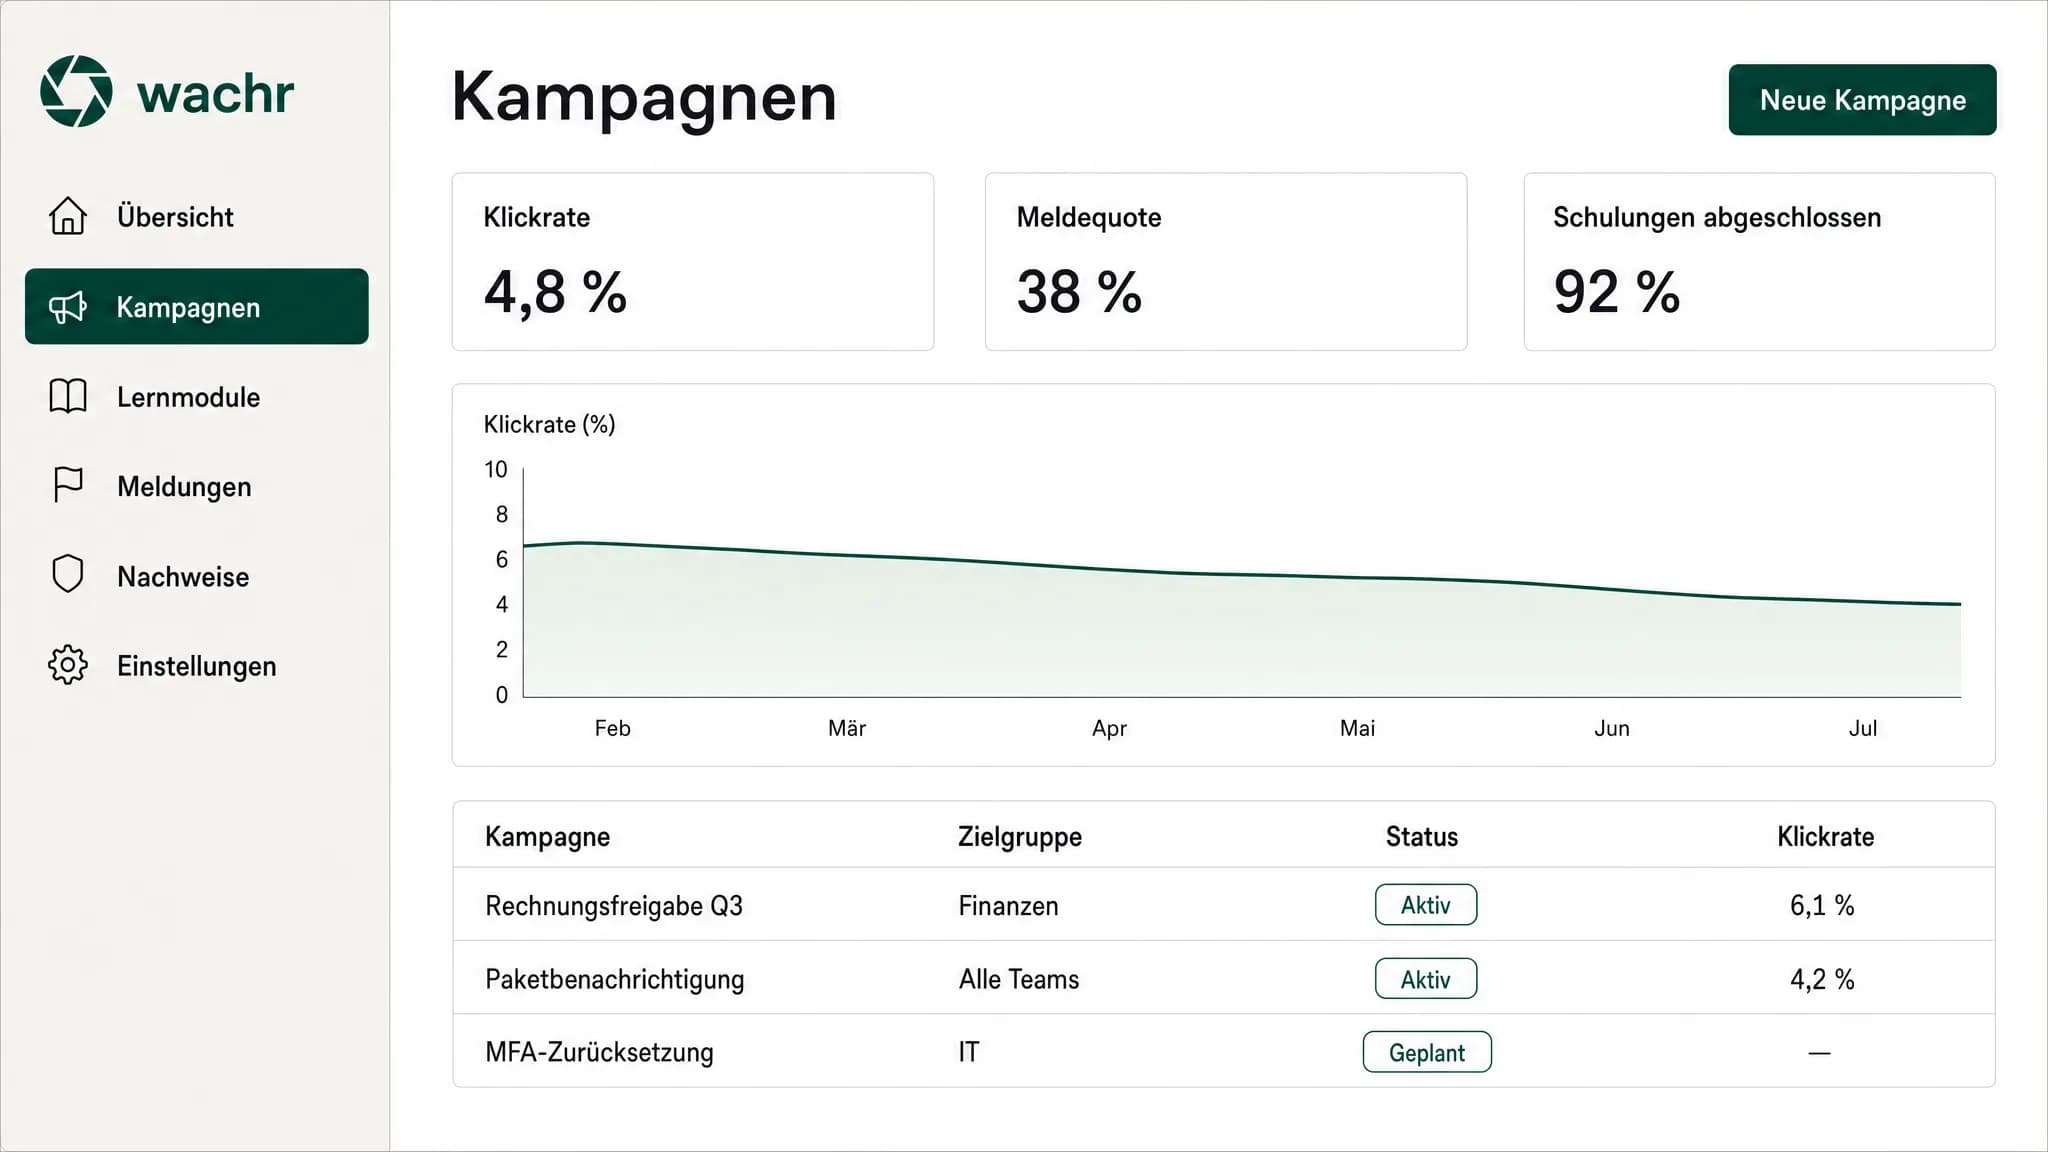
Die erste Human-Risk-Management-Plattform, die für den DACH-Channel gebaut ist. KI-native Phishing-Simulationen, echte deutsche Köder, auditfeste Nachweise. In unter 20 Minuten zur ersten Kampagne.
- In Deutschland gehostet
- DSGVO Privacy-by-Design
- Betriebsrat-konform (ab Gruppe 5)
- Ausgelegt auf Versicherer-Anerkennung
Wir bauen mit 10 Gründungspartnern in der DACH-Region. Plätze sind begrenzt.
Die Pflicht ist da. Die Haftung ist persönlich.
60 bis 74 %
der erfolgreichen Angriffe nutzen den Faktor Mensch.
Quelle: Branchenanalysen
NIS2 ohne Gnadenfrist
In Deutschland seit Dezember 2025 in Kraft. Kein Übergangszeitraum.
§38 BSIG: Chefsache
Die Geschäftsleitung muss geschult sein. Nicht delegierbar, mit persönlicher Haftung.
Die Lieferkette zieht nach
Ihre größten Kunden verlangen den Schulungsnachweis. Ohne ihn wird es eng.
Profilieren. Simulieren. Trainieren. Nachweisen.
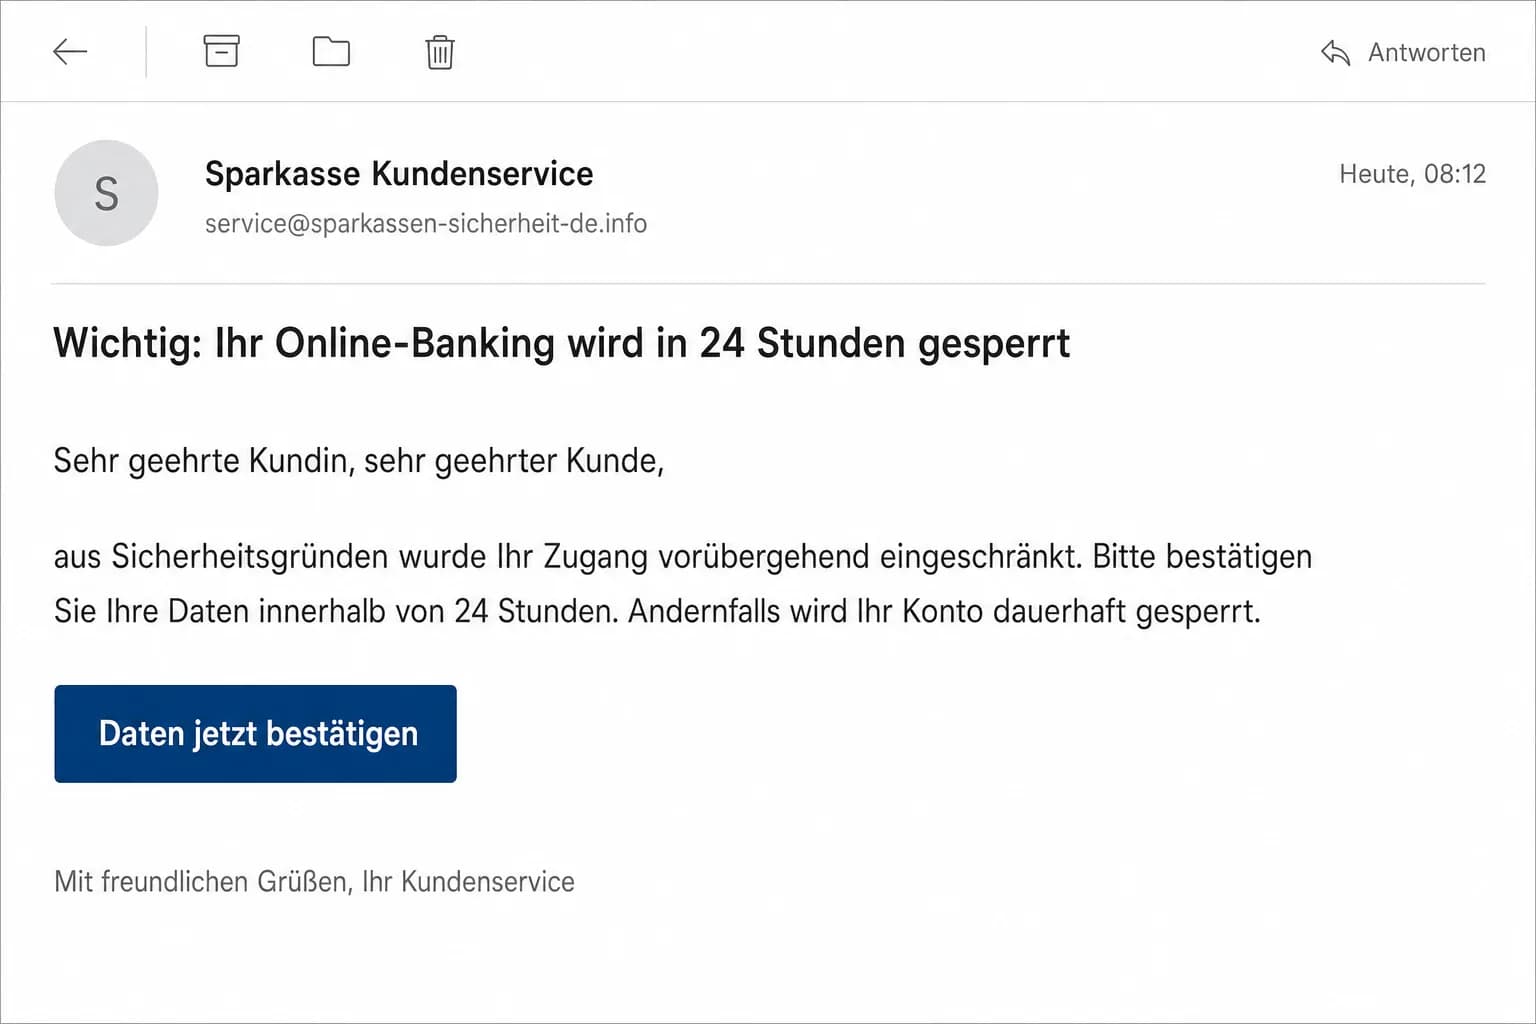
Das war eine Simulation.
Kein echtes Risiko: ein Lernmoment direkt nach dem Klick. Drei Signale hätten den Köder verraten.
Absender-Domain weicht ab
sparkassen-sicherheit-de.info ist nicht sparkasse.de.
Künstlicher Zeitdruck
Eine Frist von 24 Stunden und die Drohung einer Kontosperrung erzwingen Eile.
Link führt auf eine fremde Domain
Der Button zielt nicht auf die Domain des angeblichen Absenders.
Profilieren
Rollen- und Risikoprofile je Nutzer:in, kontinuierlich aktualisiert.
Simulieren
KI-generierte, realistische Köder mit echten deutschen Marken (Sparkasse, DHL, Telekom, ELSTER). Sicher, DSGVO-konform.
Trainieren
60-Sekunden-Lerneinheiten genau im richtigen Moment. Kein Jahresvideo.
Nachweisen
Auditfester Nachweis für Aufsicht, Versicherer und Ihre Kunden. Inklusive §38-Geschäftsleitungs-Schulung.
KI-nativ ab Sekunde null: die KI betreibt das Programm, nicht nur die Übersetzung.
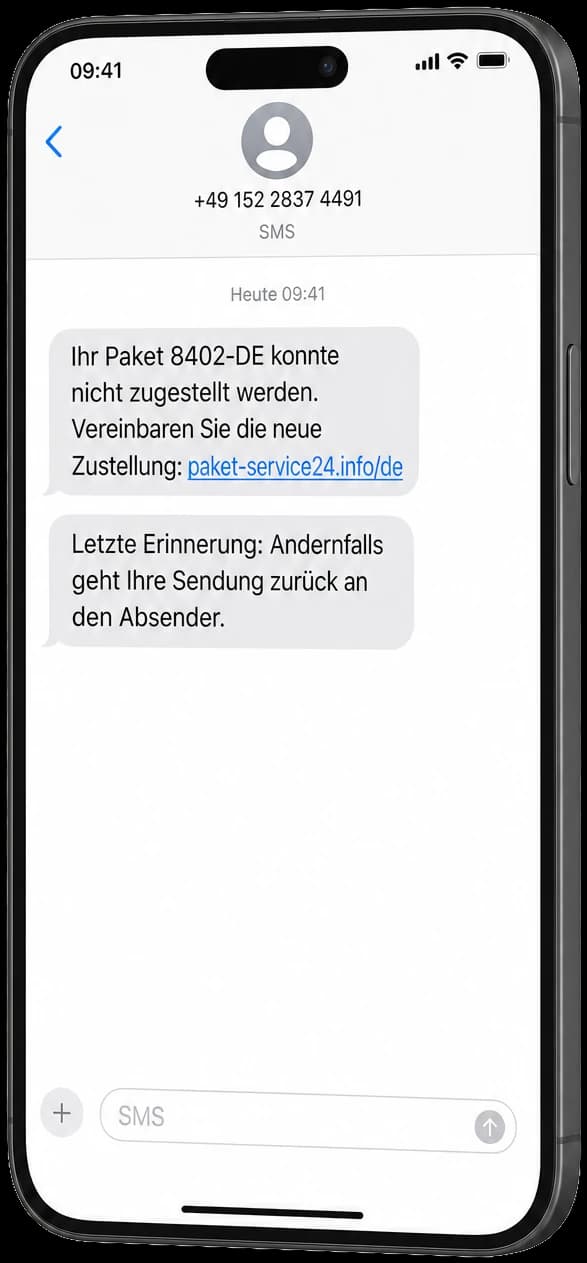
Angriffe kommen nicht nur per E-Mail.
Wir simulieren die Angriffsfläche, die Ihre Mitarbeitenden wirklich erleben: vom Posteingang bis zum Deepfake-Anruf. Sicher, kontrolliert, DSGVO-konform.
- SMS (Smishing)
- QR-Code (Quishing)
- Sprachanruf (Vishing)
Und Ihr Betriebsrat sagt Ja.
Anonymisierte Auswertung, Mindestgruppengröße 5, mitbestimmungskonform ausgelegt. In Deutschland gehostet, Privacy-by-Design, AVV inklusive.
Zum Leitfaden: Phishing-Simulation und Betriebsrat
Die Fakten
- In Deutschland gehostet, Verarbeitung ausschließlich in der EU
- DSGVO Privacy-by-Design, AVV sofort verfügbar
- Anonymisierte Auswertung, Mindestgruppengröße 5
- Mitbestimmungskonform ausgelegt: keine Leistungskontrolle Einzelner
- Mustervorlage für die Betriebsvereinbarung inklusive
- Tracking-Modus wählbar: anonym, individuell oder kombiniert
Auf Anerkennung durch Cyber-Versicherer ausgelegt.
Dokumentierte, kontinuierliche Awareness ist ein Faktor bei Prämie und Deckung. Wir bauen Wachr so, dass der Nachweis zählt.
Prämien senken
Dokumentierte Awareness fließt in die Risikobewertung ein.
Deckungsausschlüsse vermeiden
Der Nachweis zeigt, dass Sorgfaltspflichten erfüllt sind.
Ein-Klick-Nachweis für den Makler
Export auf Knopfdruck, verständlich aufbereitet.
Transparent: pro Nutzer, pro Monat.
Keine Mindestlaufzeit, keine Einrichtungsgebühr. Unternehmen buchen gebündelt über ihren IT-Partner, MSPs kaufen zu Staffelpreisen ab 0,60 € pro Nutzer und Monat ein (Einführungskonditionen).
Preise ansehenKlartext zu NIS2, Betriebsrat und MSP-Geschäft
Alle Ressourcen
Die härtesten Fragen zuerst.
Sprechen wir über Ihre erste Kampagne.
Unter 20 Minuten bis zur ersten Simulation. Keine Kreditkarte, keine Mindestlaufzeit.